
 Da Redazione TuttoBariNews
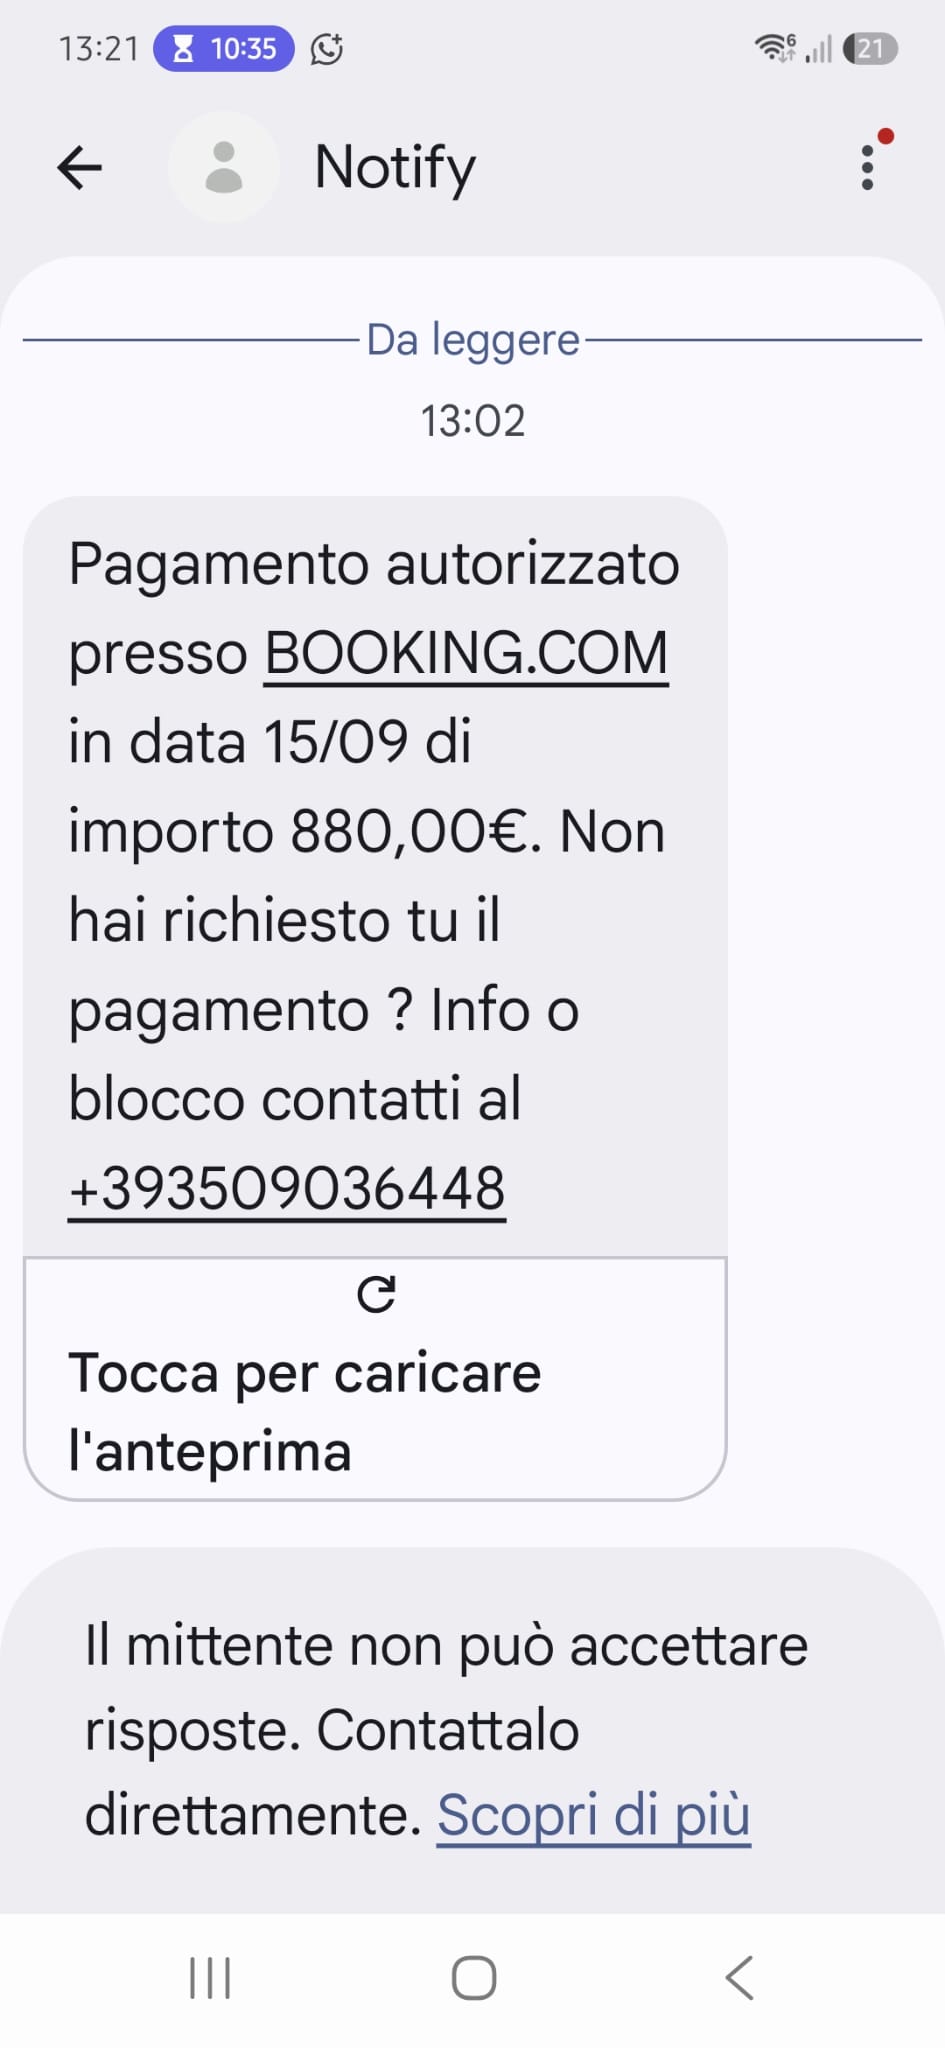
Un nuovo tentativo di smishing sta interessando numerosi utenti sul territorio nazionale, sfruttando indebitamente il nome della nota piattaforma di prenotazione Booking.com per sottrarre credenziali bancarie. La truffa si articola attraverso l’invio di un SMS che notifica un finto pagamento autorizzato dell’importo di 880 euro, invitando il destinatario a contattare d’urgenza un numero di telefono per bloccare la transazione.
La dinamica punta a generare allarme spingendo la vittima a comporre il recapito fornito nel testo. Dall’altro lato del telefono, finti operatori tentano di farsi consegnare dati personali, password di accesso ai servizi di home banking e codici monouso OTP (One Time Password), utili per accedere ai conti correnti o autorizzare prelievi non autorizzati.
Gli esperti di sicurezza informatica raccomandano di non comporre mai i numeri indicati in messaggi di questo genere, poiché gli istituti di credito e i servizi online non utilizzano numerazioni di rete mobile per la gestione delle emergenze. In caso di ricezione del messaggio, è necessario verificare la propria posizione esclusivamente accedendo alle applicazioni o ai siti ufficiali, senza condividere mai dati sensibili o codici di sicurezza. Se si sospetta di aver fornito le proprie credenziali, occorre contattare immediatamente il proprio istituto bancario per il blocco delle carte e sporgere denuncia alle autorità competenti.